Ce que vous voyez dans votre tableau de bord
Le décompte en direct et la liste de ceux qui ont signé, avec la date. Le signataire peut demander que son nom n’apparaisse pas en public ; dans ce cas il compte quand même, mais il s’affiche comme anonyme.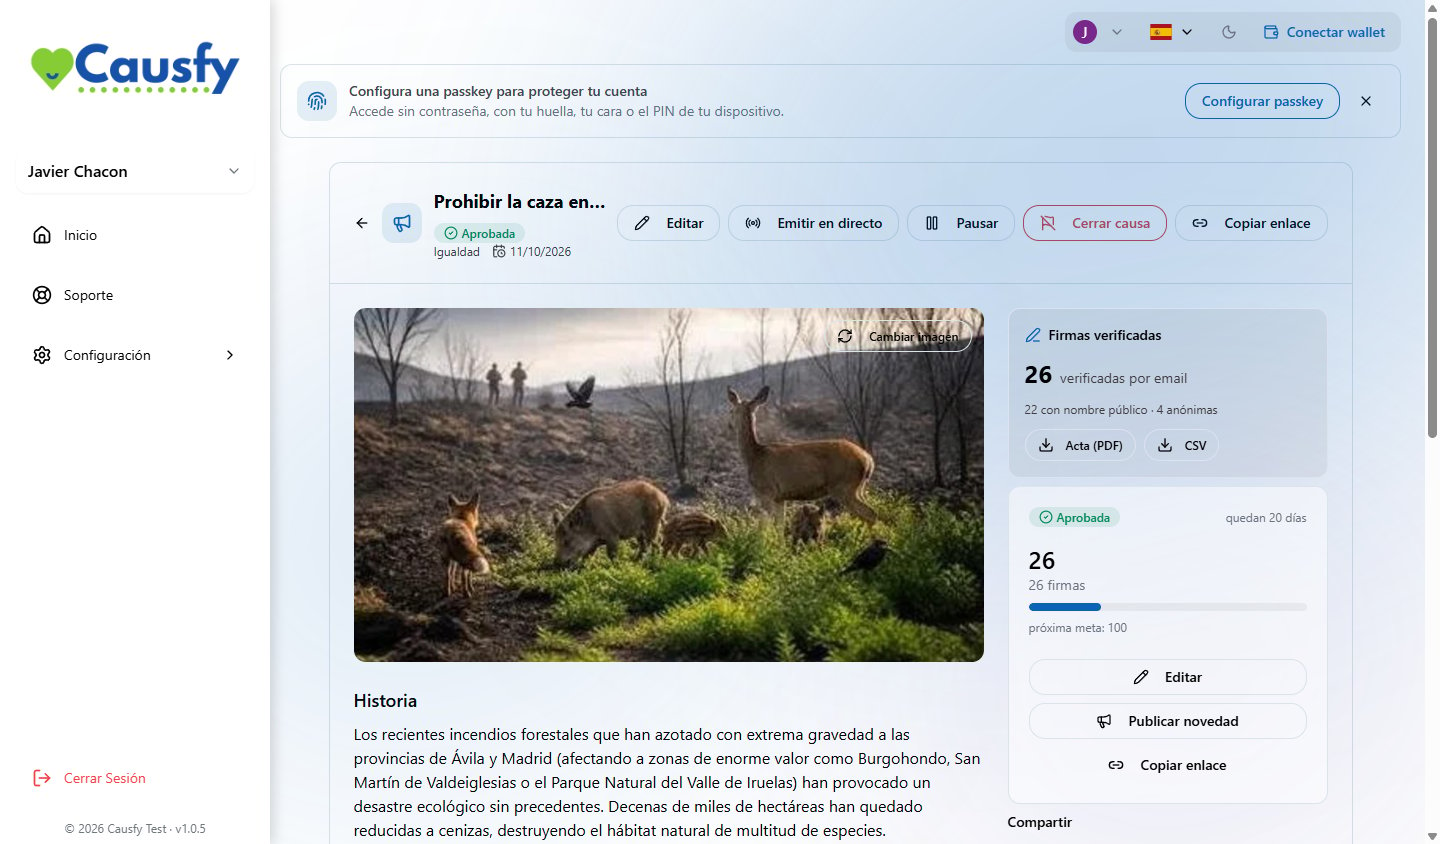
La carte des signatures : le total, combien sont anonymes et les deux documents.
Les documents
Rapport
Un PDF avec le résumé de la cause et le total des signatures à la date d’émission. C’est ce que vous remettez à celui qui reçoit la pétition.
Liste
Un CSV avec les signatures, pour le travailler dans un tableur.
Certificats
Le justificatif individuel de chaque signature, avec son sceau et sa référence.
Comment on prouve que rien n’a été modifié
Chaque signature génère une empreinte numérique. Ces empreintes sont combinées et ancrées sur une chaîne de blocs publique, avec une référence qui reste enregistrée. Cela fait deux choses :- Cela fixe la date. Personne ne peut soutenir après coup que la signature a été recueillie avant ou après ce qui est indiqué.
- Cela rend visible tout changement. Si une seule signature est altérée, l’empreinte ne correspond plus.
N’importe qui peut vérifier un certificat sur la page publique de vérification, sans compte ni autorisation. Il suffit de saisir la référence du certificat et de voir si elle correspond. Le certificat porte en plus un code QR qui ouvre directement cette vérification.
Signatures basiques et signatures avancées
Pour l’instant, toute nouvelle cause utilise la signature basique, parce que c’est la seule qui peut être choisie. Si votre cause avait déjà la signature avancée attribuée, elle la conserve et fonctionne normalement.
Le type se choisit à la création de la cause et ne peut pas être changé ensuite. Voir les types de signature